
แฮกเกอร์จากประเทศเกาหลีเหนือนั้น นอกจากจะมีความเก่งกาจในการโจมตีจนเหลือเชื่อว่าจะมาจากประเทศที่มีการปิดกันอินเทอร์เน็ตอย่างเข้มข้นแล้ว ยังมีความสร้างสรรค์ในการพัฒนาการโจมตีอย่างน่าเหลือเชื่อ โดยได้มีการนำเอาเครื่องมือปัญญาประดิษฐ์ หรือ AI (Artificial Intelligence) เข้ามาใช้งานร่วมด้วย
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการที่ทางทีมวิจัยจากบริษัท Genians บริษัทผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์จากประเทศเกาหลีใต้ ทำการตรวจพบเบื้องหลังการทำงานของปฏิบัติการต่าง ๆ ของกลุ่มแฮกเกอร์ Kimsuky ซึ่งเป็นกลุ่มแฮกเกอร์ที่ได้รับการหนุนหลังโดยตรงจากรัฐบาลเกาหลีเหนือ หลังจากที่ได้ทำการเก็บข้อมูลและวิเคราะห์โครงสร้างพื้นฐาน (Infrastucture) ต่าง ๆ ที่เชื่อมโยงกับทางกลุ่มแฮกเกอร์กลุ่มดังกล่าวมายาวนานนับแรมเดือน จนได้ข้อสรุปว่า ทางกลุ่มแฮกเกอร์นั้นได้มีการใช้งาน AI แบบออฟไลน์ (Offline) บนเซิร์ฟเวอร์แบบปิดของตนเอง โดยนำมาเชื่อมต่อกับเครื่องมือค้นหาข้อมูลต่าง ๆ ที่ทางกลุ่มมีอยู่ในครอบครอง รวมทั้งทำการรวบรวมชิ้นส่วนซอฟต์แวร์ (Software Parts) ที่จำเป็นเพื่อใช้ในการฝัง AI ลงไปในมัลแวร์
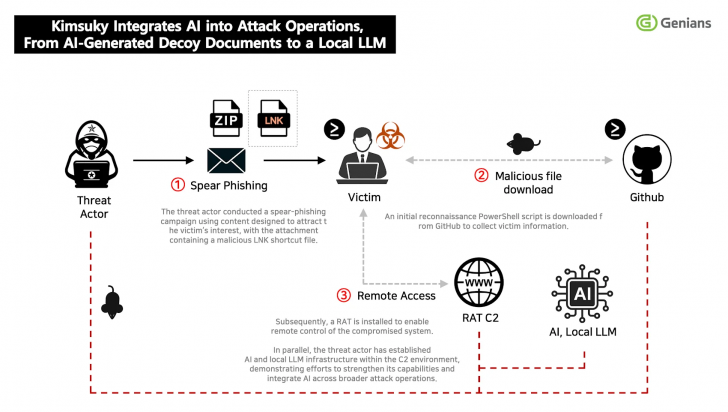
ภาพจาก : https://thehackernews.com/2026/08/kimsuky-builds-offline-ai-stack-that.html
ซึ่งทางทีมวิจัยระบุว่า เท่าที่ทราบนั้นทางกลุ่มแฮกเกอร์ยังไม่ได้มีการฝึกฝน AI เพื่อพัฒนาโมเดล (Model) เฉพาะของกลุ่มตนเองแต่อย่างใด แต่ก็ไม่สามารถรับประกันความถูกต้องของความคาดเดานี้ได้อย่างเต็มร้อย โดยทางทีมวิจัยคาดการณ์ว่า ปัจจุบันกลุ่มแฮกเกอร์ Kimsuky นั้นอยู่ในช่วงของการวิจัยและหาความรู้ (Research and Knowledge Acquisition) ซึ่งเป็นการรวบรวมซอฟต์แวร์และเครื่องมือต่าง ๆ ที่มีอยู่แล้ว โดยจะนำไปสู่การพัฒนาให้ AI นั้นเข้าไปสอดแทรกในทุกขั้นตอนการทำงานของการสร้างมัลแวร์ตั้งแต่ขั้นตอนการเขียนพัฒนามัลแวร์ ไปจนถึงขั้นตอนของการวิเคราะห์ข้อมูล ซึ่งวิธีการทำงานในรูปแบบนี้จะช่วยให้การหลอกลวงแบบ Phishing เพื่อปล่อยมัลแวร์ลงระบบของเหยื่อนั้นมีประสิทธิภาพมากขึ้น โดยที่ระบบตรวจจับของเหยื่อนั้นทำงานได้ด้อยลงเรื่องจาก ความสามารถในการจับความไม่เนียนของข้อความนั้นจะทำได้ยากขึ้นกว่าเดิม ทำให้การที่จะตรวจจับได้นั้นจะต้องใช้วิธีการที่ยากกว่าอย่าง การตรวจจับผ่านทางการสังเกตพฤติกรรมของมัลแวร์แทน
สำหรับในส่วนของหลักฐานที่ทางทีมวิจัยพบว่าแฮกเกอร์นั้นมีการใช้งาน AI ในรูปแบบโมเดลภาษาขนาดใหญ่ (LLM หรือ Large Language Model) แบบออฟไลน์อยู่นั้น เนื่องจากมีการตรวจพบ AI ในรูปแบบดังกล่าว เช่น Ollama, GPT4All, และ Msty อยู่บนโครงสร้างพื้นฐานที่เชื่อมโยงกับแฮกเกอร์กลุ่มดังกล่าว โดยเครื่องมือในกลุ่มนี้นั้นมีการถูกใช้งานหรือถูกตั้งค่า (Configuration) ไว้เรียบร้อยแล้ว ซึ่ง Ollama มีการถูกตรวจพบว่าพึ่งถูกสร้างกุญแจ (Key) เพื่อเปิดใช้งานเป็นครั้งแรก, GPT4All มีการใช้ไฟล์ฐานข้อมูล (Database) ชื่อ localdocs_v3.db ซึ่งถูกตั้งค่าไว้เรียบร้อยแล้ว โดยฐานข้อมูลดังกล่าวนั้นเป็นฐานข้อมูลสำหรับฟีเจอร์ LocalDocs ที่มีชื่อว่า Retrieval-Augmented Generation (RAG) ซึ่งฟีเจอร์นี้เป็นฟีเจอร์ที่ใช้ในการประมวลผลและตอบคำถามโดยอาศัยข้อมูล เอกสารต่าง ๆ ที่ถูกเก็บไว้ส่วนตัว (Private) ซึ่งเป็นหลักฐานสำคัญว่าแฮกเกอร์พยายามเชื่อมโยงข้อมูลที่ตนมีเข้ากับระบบ AI แต่ยังไม่พบหลักฐานว่าข้อมูลเหล่านั้นเป็นข้อมูลที่ถูกขโมยมาหรือไม่
นอกจากนั้นทางทีมวิจัยยังได้ตรวจพบการพยายามสั่งงาน AI เพื่อวิเคราะห์ชุดข้อมูลต่าง ๆ เช่น ข้อมูลของกระเป๋าเงินคริปโตเคอร์เรนซี (Cryptocurrency Wallet), ข้อมูลรหัสผ่านสำหรับเข้าใช้งาน Gmail, และข้อมูลการลงทะเบียนบนเว็บไซต์ต่าง ๆ พร้อมลงท้ายว่า “The more detailed the analysis, the better. Please do not do it haphazardly.” เพื่อย้ำเตือนให้ตัว AI นั้นทำการวิเคราะห์ให้ละเอียดที่สุด อย่าทำลวก ๆ เพื่อให้ผลลัพธ์ออกมาตามที่แฮกเกอร์คาดหวังไว้อีกด้วย
ไม่เพียงแต่การใช้เครื่องมือสำเร็จรูปที่มีอยู่แล้วเท่านั้น ทางทีมวิจัยยังตรวจพบเครื่องมือสำหรับการพัฒนาซอฟต์แวร์ใหม่ อย่างไลบรารี่ของนักพัฒนา (Developer Libraries) ไม่ว่าจะเป็น LLaMaSharp, Semantic Kernel ของไมโครซอฟท์, และ Microsoft.Agents.AI ซึ่งเป็นองค์ประกอบ (Components) สำหรับการสอดไส้ AI ลงไปในซอฟต์แวร์ที่เขียนด้วยภาษา C# และ .NET นอกจากนั้นยังมีการตรวจพบเครื่องมือที่ใช้แปลงเสียงเป็นข้อความ (Speech-to-Text) ของทาง OpenAI อย่าง Whisper และเครื่องมือเขียนและแก้ไขโค้ดด้วย AI อย่าง Cursor บนโครงสร้างพื้นฐานนี้อีกด้วย ซึ่งเป็นหลักฐานชั้นดีว่า แฮกเกอร์กลุ่มนี้มีการใช้งานเครื่องมือ AI ในระดับชุดเครื่องมือ (Stack) เพื่อสอดแทรก AI ลงไปในทุกขั้นตอนตั้งแต่ต้นน้ำยันปลายน้ำของการโจมตีเลยทีเดียว