
มัลแวร์สำหรับการเข้าถึง และควบคุมเครื่องของเหยื่อ หรือ RAT (Remote Access Trojan) ซึ่งมัลแวร์ประเภทนี้นอกจากจะมีความสามารถอันหลากหลายในการจัดการกับเครื่องของเหยื่อแล้ว ยังมักจะมาพร้อมกับเทคนิคอันน่าเหลือเชื่อหลายอย่างในการสู้กับระบบป้องกันอีกด้วยดังเช่นในข่าวนี้
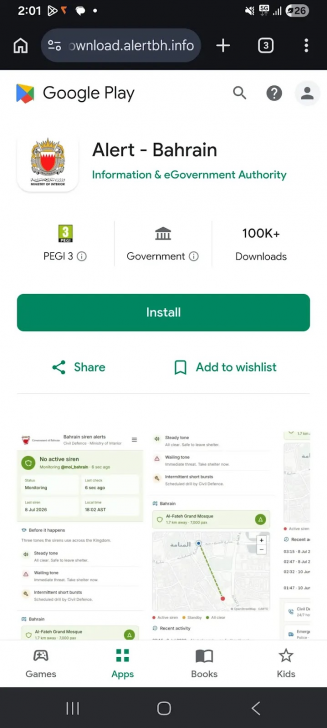
จากรายงานโดยเว็บไซต์ Cyber Security News ได้กล่าวถึงการตรวจพบมัลแวร์ประเภท RAT ตัวใหม่ชื่อว่า Octagon ซึ่งกำลังระบาดอยู่ในประเทศบาห์เรน ด้วยการเนียนปลอมตัวหลอกเป็นบริการแจ้งเตือนภัย (Alert Service) ของทางรัฐ ซึ่งเป็นการฉวยจังหวะจากช่วงเวลาตึงเครียดจากวิกฤติตะวันออกกลาง หลอกให้เหยื่อเข้าสู่หน้าเว็บไซต์ Phishing เพื่อดาวน์โหลดแอปพลิเคชัน (ปลอม) ดังกล่าวที่ไม่ได้มีอยู่ในแอปสโตร์อย่างเป็นทางการของระบบ Android อย่าง Google Play Store ซึ่งหน้าเพจปลอมนั้นถ้าเปิดผ่านทางมือถือจะมีการจัดหน้าเพจจนคล้ายกับ Google Play Store อย่างมากจนทำให้เหยื่อหลายรายหลงดาวน์โหลดแอปพลิเคชันเถื่อนดังกล่าวไปติดตั้งจนติดมัลแวร์ในท้ายที่สุด
ภาพจาก : https://cybersecuritynews.com/android-rat-survives-reboots/
สำหรับขั้นตอนของการฝังมัลแวร์ลงสู่เครื่องนั้นจะเริ่มจากไฟล์ติดตั้งที่มีชื่อว่า BH-Alert.apk ที่ก่อนติดตั้งนั้นจะมีการขอสิทธิ์ถึง 7 ขั้นตอนเพื่อเข้าถึงระบบของเหยื่อ (Permission) โดยแอปพลิเคชันแรกที่เป็นหน้าด่านนั้นจะมีการซ่อนโค้ดมัลแวร์ไว้ภายในไฟล์เข้ารหัสชื่อว่า ZfChs.ttf ซึ่งตัวไฟล์นั้นจะถูกถอดรหัส (Decryption) บนเครื่องเมื่อถึงเวลาที่ต้องใช้งาน ทำให้เครื่องมือสแกนมัลแวร์ไม่สามารถเห็นโค้ดดังกล่าวได้ หลังจากนั้นตัวแอปพลิเคชันตัวแรกก็จะทำการติดตั้งแอปพลิเคชันตัวลูกที่มีชื่อว่า OctagonPanel แล้วทำการสร้างไฟล์โค้ดขึ้นมาขณะที่เครื่องทำงาน (Runtime) โดยบริการ (Service) ของมัลแวร์ตัวนี้จะทำงานอยู่ในฉากหลัง (Background) ซึ่งในส่วนนี้นั้น ตัวบริการเฝ้าระวัง หรือ Watchdog Services จะคอยทำงานเพื่อตรวจสอบกันและกัน แล้วทำการเปิดมัลแวร์ขึ้นมาใหม่ในทันทีถ้ามีการสั่งหยุดทำงาน ซึ่งเป็นการป้องกันการหยุดทำงานในชั้นแรก และถ้ามีการสั่งรีบูทเครื่องก็ไม่สามารถหยุดการทำงานของมัลแวร์ได้ เพราะ Boot Receivers จะทำการเปิดมัลแวร์ขึ้นมาใหม่ทันทีเช่นเดียวกัน นอกจากนั้นตัวมัลแวร์ยังได้มีการสร้างบัญชี Android ปลอม ชื่อ OctagonPanel แล้วทำการตั้งเวลาทำงาน (Task Scheduling) ให้ซิงค์ (Synchronization) ใหม่ทุก ๆ 30 นาที เรียกได้ว่าเป็นการสร้างความคงทนบนระบบ (Persistence) ได้อย่างชาญฉลาด
หลังจากที่มัลแวร์ฝังลงเครื่องและจัดการเรื่องต่าง ๆ ข้างต้นได้อย่างสมบูรณ์แล้ว มัลแวร์ก็จะทำการขอสิทธิ์ในการใช้งานโหมดช่วยเหลือผู้ใช้งานที่พิการ หรือ Accessibility Mode เพื่อใช้ในการขโมยหมายเลขปลดล็อกหน้าจอ, รหัสผ่าน, และข้อมูลอ่อนไหวอื่น ๆ ที่ผู้ใช้งานพิมพ์ลงไป ทำให้แฮกเกอร์สามารถเข้าควบคุมเครื่องของเหยื่อได้อยากสมบูรณ์ และการใช้งานการติดต่อผ่านเครือข่ายส่วนบุคคลเสมือน หรือ VPN (Virtual Private Network) ซึ่งฉากหน้านั้นเป็นการหลอกลวงเหยื่อว่าเป็นการใช้งานเพื่อความปลอดภัยของข้อมูล แท้จริงนั้นเป็นการใช้งานอุโมงค์ (Tunnel) ทั้งยังช่วยให้แฮกเกอร์สามารถดักจับข้อมูลอ่อนไหวได้อย่างง่ายดาย โดยแอปพลิเคชันอื่น ๆ ที่มัลแวร์ไม่ต้องการนั้นจะถูกบรรจุไว้บนรายชื่อยกเว้น ทำให้ข้อมูลของแอปพลิเคชันเหล่านั้นทำงานผ่านทางช่องทางปกติจนไม่มีข้อผิดสังเกต
ไม่เพียงเท่านั้น ตัวมัลแวร์ยังสามารถดักเก็บข้อความสั้น (SMS หรือ Short Message Service), รายชื่อผู้ติดต่อ, บันทึกการโทรเข้าออก, ข้อมูลการตั้งค่าต่าง ๆ ทั้งยังสามารถแอบบันทึกภาพหน้าจอ (Screenshot) ทั้งยังสามารถใช้การซ้อนหน้าจอ (Overlay Attacks) เพื่อทับหน้าจอแอปพลิเคชันที่ต้องการเก็บข้อมูล ช่วยให้สามารถขโมยรหัสต่าง ๆ ของเหยื่อได้ในอีกทางหนึ่ง