
กระแสฟุตบอลโลกในปีนี้เรียกได้ว่าร้อนแรงทั้งในไทยที่กำลังมีดราม่าดุเดือดเกี่ยวกับค่าลิขสิทธิ์ และบนโลกออนไลน์ที่เทศกาลนี้ได้ถูกนำมาแอบอ้างเพื่อแพร่กระจายมัลแวร์อย่างหนักหน่วงดังในข่าวนี้
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการแอบอ้างเทศกาลการแข่งขันฟุตบอลโลกเป็นจำนวนมากจากแฮกเกอร์มากมายหลายกลุ่มโดยมีจุดมุ่งหมายเพื่อการหลอกลวงในรูปแบบสแกม (Scam) และแพร่กระจายมัลแวร์นา ๆ ชนิด ดังต่อไปนี้
ภาพจาก : https://thehackernews.com/2026/06/fifa-world-cup-2026-scams-are-already.html
การจดทะเบียนโดเมน (Domain) ปลอมนับพันโดเมน
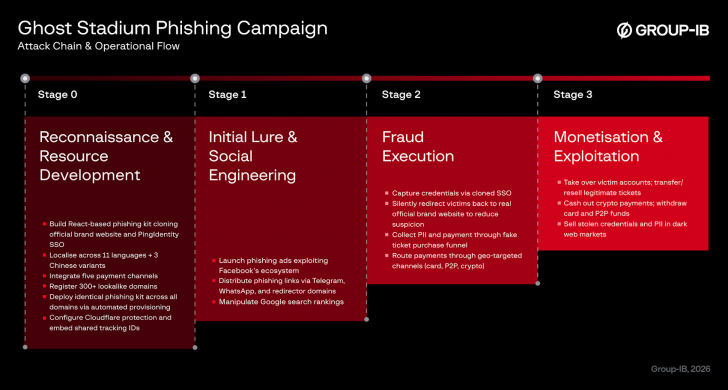
ทางทีมวิจัยจาก Group-IB บริษัทผู้เชี่ยวชาญด้านการพัฒนาเครื่องมือรักษาความปลอดภัยไซเบอร์ ได้ตรวจพบว่ากลุ่มแฮกเกอร์จากจีนผู้เชี่ยวชาญด้านการใช้เครื่องมือหลอกลวงแบบ Phishing ชื่อ GHOST STADIUM ได้ทำการจดทะเบียนโดเมนที่แอบอ้างองค์กร FIFA และการแข่งขันฟุตบอลโลก มาตั้งแต่ช่วงเดือนสิงหาคม ค.ศ. 2025 (พ.ศ. 2568) เป็นจำนวนมากถึง 4,300 โดเมน โดยเมื่อตรวจสอบเว็บไซต์บนโดเมนดังกล่าวแล้วพบว่า มีการสร้างให้หน้าตาคล้ายคลึงกับเว็บไซต์อย่างเป็นทางการขององค์กร FIFA อย่างแยกกันแทบไม่ออก ซึ่งจากการตรวจสอบในเชิงเลิกนั้นพบว่ามีการดึงรูปโลโก้ และรายชื่อลูกค้า (Client ID) ของ FIFA มาจากเว็บไซต์อย่างเป็นทางการโดยตรง ทั้งยังมีการทำเลียนแบบระบบการล็อกอินที่เดียว (Single Sign-On) ด้วยการใช้งาน PingIdentity จนเหมือนระบบบนเว็บไซต์จริงทุกประการ
สำหรับในส่วนของการหลอกลวงนั้น ทางทีมวิจัยพบว่าเหยื่อมักจะถูกดึงมาผ่านทางโฆษณาปลอมบน Facebook และบางส่วนมาจาก Telegram, WhatsApp กับผ่านทาง Search Engine โดยเมื่อมาถึงหน้าล็อกอินแล้ว ตัวหน้าล็อกอินก็จะแจ้งให้เหยื่อทำการเปลี่ยนรหัสผ่าน ทำให้แฮกเกอร์สามารถขโมยบัญชี FIFA ของเหยื่อได้และนำเอาบัตรเข้าชมฟุตบอลโลกของเหยื่อไปขายต่อในท้ายที่สุด
นอกจากการตรวจสอบพบโดยทางทีมวิจัยข้างต้นแล้ว ทางทีมวิจัยจากบริษัทด้านความปลอดภัยไซเบอร์อีกบริษัทหนึ่งอย่างทีม FortiGuard Labs จากบริษัท Fortinet ยังได้ตรวจพบโดเมนที่มีชื่อเกี่ยวกับฟุตบอลโลกอีกกว่า 18,000 โดนเมน โดยโดเมนเหล่านี้นั้นถูกจดทะเบียนระหว่างเดือนมกราคม ถึง พฤษภาคม ปีนี้ เมื่อทำการตรวจสอบแล้วพบว่า ประมาณ 8.8% ของโดเมนชุดดังกล่าวนั้นพัวพันกับมัลแวร์และการหลอกลวง
มัลแวร์ดูดเงิน (Banking Trojan) ซ่อนอยู่ภายในแอปสตรีมมิ่ง (Streaming App) ปลอม
ไม่เพียงแต่ฟุตบอลโลกในครั้งนี้จะมีเว็บไซต์ปลอมที่ใช้ในการหลอกลวงจำนวนมากเท่านั้น ทางทีมวิจัยจาก ThreatFabric บริษัทผู้เชี่ยวชาญด้านการตรวจสอบการฉ้อโกงธนาคารผ่านทางออนไลน์ ยังได้ตรวจพบว่าปริมาณของแอปพลิเคชันสตรีมมิ่งเถื่อนมีจำนวนพุ่งสูงขึ้นมากในช่วงฟุตบอลโลกโดยมักจะอ้างตนเป็นแอปพลิเคชัน RojaDirecta ซึ่งแอปพลิเคชันเหล่านี้นั้นไม่ได้มีให้ดาวน์โหลดบนแอปสโตร์อย่างเป็นทางการอย่าง Google Play แต่มีให้ดาวน์โหลดผ่านทางแอปสโตร์ และเว็บไซต์แบบ 3rd Party โดบผู้ใช้งานจะต้องติดตั้งแบบ Sideloading พร้อมทั้งข้ามคำเตือนที่ขึ้นมาบนเครื่องระหว่างการติดตั้ง
ทางทีมวิจัยจาก Kaspersky บริษัทผู้พัฒนาซอฟต์แวร์แอนตี้ไวรัส (Anti-Virus) ชื่อดัง ได้ทำการเชื่อมโยงแอปพลิเคชันปลอมดังกล่าวกับมัลแวร์แบบดูดเงินจากบัญชีธนาคาร หรือ Banking Trojan ถึง 2 ตระกูล คือ Massiv และ Perseus โดยมัลแวร์ในตระกูลเหล่านี้หลังจากที่ถูกติดตั้งลงบนเครื่อง ก็จะทำการขอสิทธิ์ (Permission) ในการเข้าถึงโหมดสำหรับการช่วยเหลือผู้ใช้งานที่พิการ หรือ Accessibility Mode ในทันที เพื่อที่จะใช้โหมดเหล่านี้ในการทำการซ้อนหน้าจอแอปธนาคารเพื่อหลอกขโมยล็อกอิน (Overlay Attack) รวมทั้งมีความสามารถในการดักจับการพิมพ์ (Keylogging), และ ดักเก็บรหัสผ่านใช้งานครั้งเดียว (OTP หรือ One-Time Password) ได้อีกด้วย โดยทางทีมวิจัยจาก ThreatFabric ได้เตือนว่าถ้าแอปสตรีมมิ่งเถื่อนพยายามขอการเข้าถึง Accessibility Mode ให้มั่นใจได้เลยว่าเป็นมัลแวร์เพราะไม่ได้มีเหตุผลเพียงพอที่จะเข้าถึงเพื่อใช้งานโหมดนี้
การสแกมผ่านโซเชียลมีเดีย (Social Scam) และภัยอื่น ๆ
นอกจากนั้นแล้วยังมีการตรวจพบการหลอกลวงแบบสแกมผ่านทางโซเชียลมีเดีย โดยทางทีมวิจัยจาก Bitdefender บริษัทผู้พัฒนาซอฟต์แวร์แอนตี้ไวรัสอีกแห่งหนึ่ง ได้ตรวจพบโฆษณาในธีมฟุตบอลโลกบนแพลตฟอร์ม Facebook และ Instagram มากถึง 55 ชิ้น โดยโฆษณาเหล่านี้มักจะนำพาเหยื่อไปยังเว็บไซต์หลอกลวงในรูปแบบ Phishing โดยทางทีมวิจัยจาก Fortinet ก็ได้ตรวจพบบัญชีปลอมที่แอบอ้าง FIFA มากถึง 1,700 บัญชี โดยมากกว่า 90% นั้นอยู่บน Facebook และ Instagram
ที่ร้ายมากไปกว่านั้นคือ ในเมืองหลายเมืองของเจ้าภาพร่วมอย่างประเทศเม็กซิโก เช่นเมือง Mexico City, Monterrey, และ Guadalajara นั้น ได้มีการพบว่า Wifi ฟรีประมาณ 10% – 12% นั้นเป็นระบบเครือข่ายแบบเปิด (Open Network) ที่ไม่ต้องใช้รหัสผ่าน และสามารถทำการจับคู่ (Pairing) ผ่านทางฟีเจอร์ WPS ได้ ซึ่งเรียกว่ามีการป้องกันที่หละหลวมมากจนแฮกเกอร์สามารถนำไปใช้งานในปฏิบัติการจารกรรมทางไซเบอร์ได้อย่างง่ายดาย