
การแอบอ้างเป็นแอปพลิเคชัน หรือ ซอฟต์แวร์ยอดนิยมนั้น เรียกได้ว่าเป็นวิธีการสุดฮิตในการใช้เป็นตัวล่อในการปล่อยมัลแวร์ลงบนเครื่องของเหยื่อ แต่สำหรับกรณีนี้ เหมือนจะได้รับความนิยมมากเกินไปหน่อย
จากรายงานโดยเว็บไซต์ Cyber Security News ได้กล่าวถึงการตรวจพบแคมเปญแอบอ้างเป็นซอฟต์แวร์ และแอปพลิเคชันชื่อดังต่าง ๆ ที่มักเป็นที่นิยมใช้งานบนระบบปฏิบัติการ Windows โดยใช้เว็บไซต์ปลอมที่ตั้งชื่อเลียนแบบซอฟต์แวร์ชื่อดังเหล่านั้นมากกว่า 70 เว็บไซต์ ซึ่งการปลอมตัวนั้นก็เนียนมาก โดยตัวโดเมนนั้นจะใช้ชื่อที่คล้ายคลึงกับเว็บไซต์อย่างเป็นทางการของแอปพลิเคชันเหล่านั้น และองค์ประกอบภายในเว็บไซต์อย่างชื่อแอปพลิเคชัน, โลโก้, คู่มือต่าง ๆ ก็เป็นการคัดลอกมาจากต้นฉบับ และจัดวางองค์ประกอบบนเว็บไซต์ปลอมจนน่าเชื่อถือ
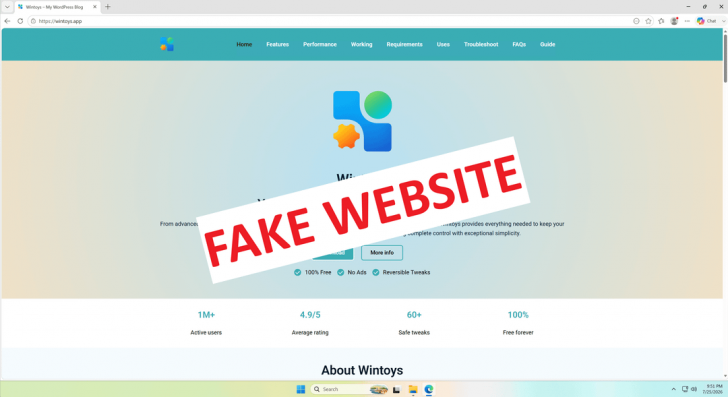
ภาพจาก : https://www.reddit.com/r/Windows11/comments/1v771ka/i_discovered_a_large_scale_operation/#lightbox
ซึ่งการตรวจพบดังกล่าวนั้น มาจากการที่ผู้พัฒนาแอปพลิเคชัน Wintoys อย่าง Bogdan_X ได้ตรวจพบแอปพลิเคชันปลอมที่แอบอ้างชื่อแอปพลิเคชันของตนในขณะที่ตรวจสอบคะแนนเรตติงของแอปพลิเคชันตนอยู่ นำไปสู่การตรวจพบมัลแวร์ที่แอบแฝงอยู่ในแอปพลิเคชันปลอม และอีเมลติดต่อ ซึ่งเมื่อสืบจากอีเมลแล้วพบว่ามีความเกี่ยวข้องกับเว็บไซต์แอปพลิเคชันปลอมอื่น ๆ อีกจำนวนมาก เช่น เว็บปลอมที่เนียนเป็นแอปพลิเคชัน PowerToys, WinUtil, EasyBCD, และ CrystalDiskMark เป็นต้น
ทางทีมวิจัยจาก Check Point บริษัทผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ได้รายงานว่า แคมเปญเว็บไซต์ปลอมเปลือกเหล่านี้ได้เริ่มต้นขึ้นประมาณช่วงต้นปีที่ผ่านมานี้เอง โดยตัวแคมเปญนั้นทำงานง่าย ๆ ด้วยการล่อลวงด้วยชื่อเพื่อหลอกผู้ที่กำลังค้นหาซอฟต์แวร์ที่ตัวเว็บไซต์แอบอ้างให้เข้ามา หลังจากนั้นก็ล่อลวงด้วยคอนเทนต์ที่ไม่เป็นอันตรายบนเว็บไซต์ และหลอกให้ดาวน์โหลดแอปพลิเคชันปลอมแฝงมัลแวร์ลงสู่เครื่อง โดยมัลแวร์ที่ใช้นั้นมักจะเป็นเครื่องมือที่ใช้งารสำหรับเข้าสู่เครื่องของเหยื่อจากระยะไกล เช่น ScreenConnect เวอร์ชันดัดแปลง เป็นต้น
สำหรับรายชื่อของเว็บไซต์อันตรายนั้น เนื่องจากมีจำนวนมาก จึงขอให้ผู้ที่สนใจตรวจสอบทำการตรวจสอบได้จากลิงก์อ้างอิงด้านล่าง และโปรดระวังตัวหมั่นเช็ค URL ทุกครั้งก่อนที่จะเชื่อใจและดาวน์โหลดซอฟต์แวร์ใด ๆ