ข่าวรัฐบาลไทยโดนแฮกนั้น เรียกได้ว่าสร้างดราม่าได้ทุกครั้งอันเนื่องมาจากความแข็งแกร่งของระบบป้องกันที่มีข้อกังขา อย่างเช่นล่าสุดที่มีข่าวออกมาว่าระบบของกระทรวงมหาดไทยถูกแฮกจนข้อมูลทะเบียนราษฎรหลุดออกมาจำนวนมาก แต่หลายคนอาจจะยังไม่ทราบว่า กระทรวงการคลังได้ถูกแฮกมาก่อนหน้านี้แล้ว
จากรายงานโดยเว็บไซต์ The Record ได้กล่าวถึงการที่ทีมวิจัยจาก Hunt.io บริษัทผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์เปิดเผยว่า มีการตรวจพบปฏิบัติการแฮกเพื่อแทรกซึมเข้าสู่ระบบของกระทรวงการคลังไทย ซึ่งการตรวจพบนั้นมาจากแฮกเกอร์ได้เผลอทิ้งเครื่องมือต่าง ๆ ที่ใช้ในการเข้าถึงระบบของกระทรวงการคลังไทย ไว้บนระบบโครงสร้างพื้นฐาน (Infrastructure) ที่ผู้ใช้งานสาธารณะสามารถเข้าถึงเครื่องมือเหล่านั้นได้ (Public Access) โดยเครื่องมือเหล่านั้นมีทั้งมัลแวร์, สคริปท์สำหรับใช้ในการโจมตี, รหัสผ่านต่าง ๆ ที่ถูกขโมยมาได้, และที่น่าสนใจที่สุดคือ ไฟล์บันทึกการทำงาน (Log) ของเครื่องมือผู้ช่วยปัญญาประดิษฐ์ (AI Agent) ที่มีหลงเหลือไว้ให้ตรวจสอบด้วย ซึ่งในด้านปฏิบัติการแฮกนั้น ทางทีมวิจัยยังไม่สามารถระบุได้ว่าแฮกเกอร์ใช้ช่องทางใดในการเข้าถึงระบบเป็นจุดแรก (Initial Access) แต่พบว่าแฮกเกอร์สามารถเข้าถึงระบบย่อยต่าง ๆ ของกระทรวงการคลังได้เป็นที่เรียบร้อยแล้ว โดยแฮกเกอร์ได้เข้าค้นไฟล์ต่าง ๆ ที่เป็นข้อมูลภายในและข้อมูลลับ, เก็บข้อมูลของระบบโดยละเอียด, และพยายามอัปเกรดสิทธิ์ในการใช้งานระบบให้สูงกว่าที่เป็นอยู่ในปัจจุบัน
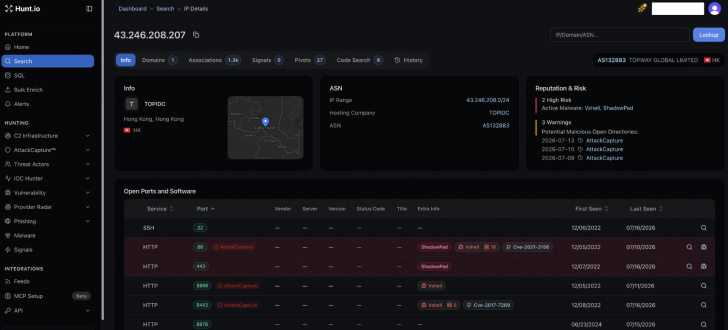
ภาพจาก : https://hunt.io/blog/thailand-ministry-finance-targeted-with-hermes-ai-agent
สิ่งที่น่าสนใจคือ ตัว AI Agent ที่แฮกเกอร์ใช้งานเพื่อเข้าถึงระบบนั้น แฮกเกอร์ใช้งาน AI Agent ที่มีชื่อว่า Hermes ซึ่งถูกพัฒนาโดยบริษัท Nous Research และถูกปล่อยให้ใช้งานแบบสาธารณะเมื่อช่วงต้นปีที่ผ่านมา โดยแฮกเกอร์ได้ตั้งค่าตัว AI Agent ให้ทำงานในโหมด YOLO ซึ่งเป็นโหมดที่ตัว AI จะทำงานทุกอย่างด้วยตัวเองอย่างอัตโนมัติโดยที่ไม่ต้องรอคำสั่งจากมนุษย์ (แฮกเกอร์) ก่อน ซึ่งปฏิบัติการทั้งหมดที่กล่าวไปข้างต้นนั้น ทางทีมวิจัยระบุว่าล้วนแล้วแต่เป็นผลงานของ AI Agent ตัวนี้ทั้งสิ้น นอกจากนั้นยังพบว่าในส่วนของมัลแวร์นั้น มีการใช้งานมัลแวร์ประเภทเปิดประตูหลังของระบบ (Backdoor) ในตระกูล Hades เพื่อสร้างความคงทนในการเข้าถึงระบบเหยื่อ (Persisrtence) โดยมัลแวร์ดังกล่าวนั้นสนับสนุนการใช้งานทั้งบนระบบปฏิบัติการ Windows และ Linux
หลังจากที่ทางทีมวิจัยตรวจพบปฏิบัติการดังกล่าว ทางทีมวิจัยก็ได้ทำการรายงานหน่วยงานที่เกี่ยวข้องอย่าง ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) และ สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ในวันที่ 15 กรกฎาคม ทางทีมวิจัยยังเปิดเผยอีกว่า ปฏิบัติการแฮกดังกล่าวนั้นอาจเริ่มขึ้นในช่วงกลางเดือนมิถุนายนที่ผ่านมา โดยผู้ที่อยู่เบื้องหลังนั้นยังไม่สามารถระบุได้ แต่คาดว่าเป็นกลุ่มแฮกเกอร์จากจีน ทว่าก็ยังมีข่าวดีก็คือ ทางทีมงานยังไม่พบข้อมูลหลักฐานว่า ข้อมูลต่าง ๆ ที่ทางแฮกเกอร์ขโมยได้นั้นได้ถูกลักลอบส่งออก (Exfiltration) กลับไปให้ยังเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ของแฮกเกอร์แต่อย่างใด
ณ เวลาที่ข่าวออกนั้น ยังไม่มีรายงานว่าทางกระทรวงการคลัง และ รัฐมนตรีที่เกี่ยวข้องนั้น ได้ออกมาแสดงความคิดเห็นเพื่อรับทราบหรือรับรู้ว่าระบบถูกโจมตีแล้วแต่อย่างใด