
AI หรือ ปัญญาประดิษฐ์ (Artificial Intelligence) นั้นถึงแม้จะเป็นเครื่องมือสารพัดประโยชน์ในปัจจุบัน โดยเฉพาะผู้ช่วย AI (AI Agent) ที่กำลังมาแรงเพราะสามารถทำอะไรหลายอย่างได้อย่างอัตโนมัติหลังจากสอนเสร็จ แต่ก็ยังมีจุดอ่อนหลายอย่าง เช่น ความหลอนเวลาถูกสั่งด้วยคำสั่ง (Prompt) บางตัว หรือใช้กลเม็ดการล่อลวงบางรูปแบบ ซึ่งสามารถนำไปสู่การถูกบงการโดยแฮกเกอร์ได้ ดังเช่นในข่าวนี้
จากรายงานโดยเว็บไซต์ Futurism ได้กล่าวถึงการตรวจพบจุดอ่อนของ AI Agent ประเภทที่ใช้ในการเขียนโค้ด หรือ AI Coding Assistant เช่น Cursor, OpenClaw, Gemini, GitHub, Microsoft Copilot, และอีกมากมายหลายตัว ว่า มีความอ่อนไหวต่อการถูกโจมตีด้วยความหลอน หรือ ความมโน ของตัว AI (AI Halluciation) เพื่อให้นำไปสู่การติดตั้งมัลแวร์ลงบนเครื่องของเหยื่อโดยที่เหยื่อไม่รู้ตัวเนื่องจากตัว AI นั้นจัดการทุกอย่างโดยอัตโนมัติ ด้วยเทคนิคที่ทีมวิจัยจากมหาวิทยาลัย Tel Aviv University และ Intuit บริษัท
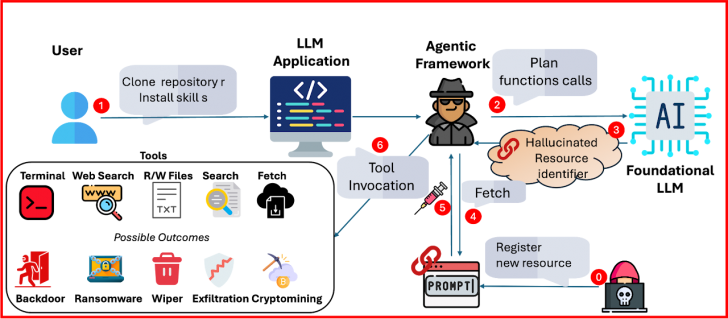
ภาพจาก : https://sites.google.com/view/agentic-botnets/home
ซอฟต์แวร์ด้าน AI ได้ตั้งชื่อเทคนิคดังกล่าวว่า “Hallusquatting” หรือ “Adversarial Hallucination Squatting” โดยช่องโหว่ดังกล่าวนั้นมาจากการที่เวลาผู้ใช้งานทำการสอบถาม AI แล้ว AI ทำการแนะนำแพ็คเก็จ (Package) ซอฟต์แวร์หรือเครื่องมือแบบ 3rd Party ซึ่งหลายครั้งมักจะใส่ชื่อแพ็คเกจที่ไม่มีอยู่จริงมาด้วย ซึ่งการแนะนำแบบนั้นเรียกได้ว่าเป็นการ “มโน” ขึ้นมาของตัว AI และเนื่องด้วยกลไกการทำงานของ AI Agent เหล่านี้ ทำให้ความแม่นยำในการมโนนั้น มีความแม่นยำมากถึง 85% – 100% ในการสร้างคำตอบที่มโนขึ้นมาตรงกันแทบทุกครั้งด้วยความมั่นใจที่สูงลิ่ว ทำให้แฮกเกอร์สามารถสร้างแพ็คเกจเหล่านั้นแล้วแฝงมัลแวร์เอาไว้ จากนั้นก็จะทำการฝากไว้บนคลังดิจิทัล (Repo หรือ Repository) แห่งใดแห่งหนึ่ง แล้ว AI Agent ติดกับ “มโน” คำตอบขึ้นมาตรงแล้วทำการดาวน์โหลดแพ็คเกจนั้นลงไปรันบนเครื่องของเหยื่อจนเครื่องของเหยื่อติดมัลแวร์ และเนื่องจากตัว AI Agent นั้นมีระบบการทำงานด้วยตนเอง (Autonomous) ทำให้ขั้นตอนต่าง ๆ นั้นเหยื่อจะไม่รู้ตัวจนกระทั่งมีการรันโค้ดมัลแวร์ลงไปเป็นที่เรียบร้อยแล้ว
ทางทีมวิจัยได้ทำการแจ้งเตือนบริษัทผู้พัฒนา AI Agent ต่าง ๆ ถึงสิ่งที่ตรวจพบเป็นที่เรียบร้อยแล้ว เพื่อให้บริษัทเหล่านั้นแก้ไขปรับปรุง โดยได้มีการปกปิดข้อมูลอ่อนไหวหลายอย่างไม่ให้มีการเปิดเผยกับสำนักข่าวต่าง ๆ เพื่อความปลอดภัยของผู้ใช้งาน AI ทำให้สิ่งที่ปรากฏอยู่ตามหน้าข่าวนั้นเป็นเพียงรายละเอียดคอนเซ็ปต์คร่าว ๆ เท่านั้น
ข่าวสารด้านความปลอดภัย และ โปรแกรม Antivirus เพิ่มเติม


