
จากรายงานโดยเว็บไซต์ Cyber Security News ได้กล่าวถึงถึงการที่ทีมวิจัยจาก Unit 42 แห่งบริษัท Palo Alto บริษัทผู้เชี่ยวชาญด้านระบบเครือข่าย ได้ตรวจพบว่ามัลแวร์ที่ฝังอยู่ภายในระบบอยู่แล้วนั้นความสามารถที่จะดักจับรหัสจำพวกพาสคีย์ (Passkey) ที่ซิงค์ (Sync) ไว้ของ Google เพื่อเข้ายึดบัญชีโดยที่ไม่ต้องอาศัยข้อมูลอื่น ๆ อย่างเช่น ข้อมูลรหัส PIN หรือ ข้อมูลเชิงชีวภาพ (Biomatric) จากเหยื่อ อย่างลายนิ้วมือของเหยื่อด้วยการอาศัยช่องโหว่ของ Google Cloud Authenticator โดยช่องโหว่ดังกล่าวนั้นเป็นช่องโหว่ในการจัดการความน่าเชื่อถือของอุปกรณ์ (Device Trust), การลงทะเบียนเข้าใช้งาน (Onboarding) และการกู้คืน (Recovery) ซึ่งทำให้ระบบการปกป้อง Passkey นั้นอ่อนแอลง
โดยในการศึกษาการโจมตีเพื่อขโมย Passkey ในครั้งนี้นั้น ทางทีมวิจัยได้ทำการแบ่งออกเป็น 3 วิธี นั่นคือ
Pass-ta-key ซึ่งเป็นวิธีการขโมยที่พื้นฐานสุดโดยอาศัยช่องโหว่จองเว็บเบราว์เซอร์ Chrome ที่เก็บข้อมูล Passkey Metadata ไว้แบบ Local ในรูปแบบที่ไม่มีการเข้ารหัส (Unencrypted) รวมถึงตัว Identity Key ที่ Chrome สร้างขึ้นมา แทนที่จะเก็บกุญแจ (Key) สำคัญนี้ไว้บนชิป TPM (Trusted Platform Module) ทำให้มัลแวร์สามารถใช้งาน Windows Cryptography API เพื่อดึงเอากุญแจดังกล่าวมายืนยันตัวตน (Authentication) มาปลดล็อกเข้าใช้งานเว็บไซต์ และบริการต่าง ๆ ได้อย่างเงียบเชียบโดยไม่ไปกระตุ้นให้เกิดการเปิดหน้าจอปลดล็อก หรือ การขอตรวจข้อมูล Biomatric ใด ๆ
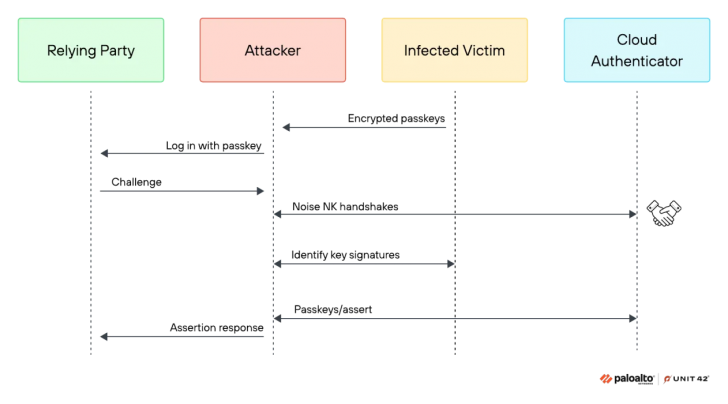
ภาพจาก : https://cybersecuritynews.com/google-synced-passkey-malware-attack/
Silver Pass-ta-key เป็นวิธีการที่ระดับสูงขึ้นมาอีกขั้น ด้วยการเข้าลบไฟล์ Passkey State File ที่บันทึกอยู่บนเครื่องเพื่อบังคับให้ Chrome ทำการลงทะเบียนตัวเครื่องใหม่ (Re-Onboarding) นำไปสู่การหลอกล่อให้ Cloud Authenticator นั้นยอมรับกุญแจยืนยัน (Verification Key) ที่แฮกเกอร์ควบคุมอยู่โดยไม่มีการตรวจสอบที่มาของกุญแจนั้น ทำให้แฮกเกอร์สามารถใช้งานวิธีเดิมซ้ำ ๆ เพื่อหลอกว่ามีการยืนยันตัวตนด้วย Passkey หรือ Biomatric แล้ว และเข้าระบบจากที่อื่นได้โดยที่ไม่ต้องควบคุมเครื่องของเหยื่ออีกต่อไป
Golden Pass-ta-key เป็นวิธีการระดับสูงที่ยุ่งยากซับซ้อนที่สุดโดยมุ่งเน้นการโจมตีไปยังกุญแจเข้ารหัสตัวแม่ (Master Encryption Key) ขนาด 32 ไบต์ (Byte) ชื่อว่า Security Domain Secret (SDS) ซึ่งเป็นกุญแจที่ทำหน้าที่ปกป้อง Passkey ที่ถูกซิงค์ทั้งหมด โดยข้อมูลของกุญแจนี้จะปรากฏในบันทึกภายใน (Internal Log) ของ Chrome จนสามารถเข้าถึงได้ในระหว่างช่วงกู้คืน ซึ่งเมื่อมัลแวร์สามารถขโมยข้อมูลดังกล่าวออกมาได้ก็จะสามารถถอดรหัส Passkey ทั้งหมดที่ผูกกับบัญชีของเหยื่อมาใช้ได้ทันที เนื่องจากในปัจจุบันนั้นยังไม่มีระบบการหมุนสับเปลี่ยนกุญแจตัวแม่ (Master Key Rotation)