การหลอกลวงแบบ Phishing ผ่านทางเว็บไซต์ปลอมที่อยู่บนโดเมนที่มีความน่าเชื่อถือนั้น จัดว่าเป็นวิธีการสุดคลาสสิกที่ได้ผลมาโดยตลอด และในครั้งนี้อาจจะทำให้ผู้อ่านหลายคนเข้าใจถึงความทุ่มเทและทุ่มทุนของกลุ่มแฮกเกอร์ต่าง ๆ ในการที่จะหลอกปล้นเหยื่อให้ได้
จากรายงานโดยเว็บไซต์ Yahoo Tech ได้กล่าวถึงการตรวจพบกิจกรรมของกลุ่มแฮกเกอร์ที่ใช้เทคนิคนำเอาชื่อโดเมน (Domain) ที่หมดอายุไปแล้วมาทำการจดทะเบียนใหม่ หรือเป็นเทคนิคที่เรียกว่า “Dropcatch Domains” โดยทีมวิจัยจากทาง Infoblox Threat Intel ได้มีการกล่าวในรายงานการศึกษาว่า เพียงแค่ในช่วงต้นปี ค.ศ. 2026 (พ.ศ. 2569) ได้มีการจดทะเบียนโดเมนใหม่มากถึง 50,400 โดเมนต่อวันเมื่อนับเฉพาะกลุ่มโดเมนระดับสูงสุดทั่วไป (Generic Top-Level Domains) และถ้ามีการนับรวมโดเมนแบบมีรหัสประเทศ (Country-Code Domains) เข้าด้วยแล้ว ยอดก็จะพุ่งสูงถึง 65,000 โดเมนต่อวันเลยทีเดียว ซึ่งประเภทของโดเมนที่มีการถูกจดทะเบียนใหม่ด้วยเทคนิคดังกล่าวสูงสุดคือ .net ที่มียอดถึง 30% ของประเภทโดเมนทั้งหมด ตามมาด้วย .xyz ที่ 24.5%
ภาพจาก : https://thehackernews.com/2026/08/hackers-spend-nearly-7-million-on.html
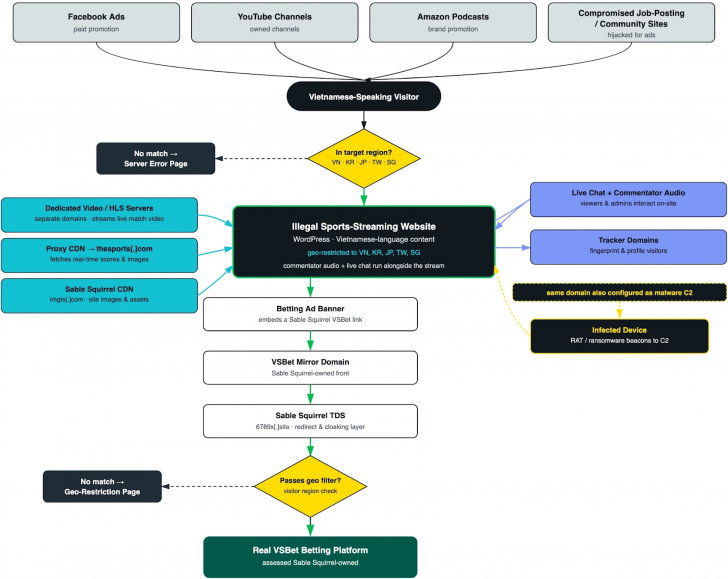
ในเทรนด์นี้มีการตรวจพบสิ่งที่น่ากังวลใจแฝงอยู่คือ กลุ่มแฮกเกอร์และอาชญากรไซเบอร์ที่มีชื่อว่า Sable Squirrel ที่มีการถือครองโดเมนมากกว่า 1 หมื่นโดเมน โดยโดเมนเหล่านี้มักถูกนำเอาไปใช้เป็นโครงสร้างพื้นฐาน (Infrastructure) สำหรับการสตรีมมิงกีฬาเถื่อนในภาษาเวียดนามภายใต้แบรนด์ Xoilac, Cakhia, 90phut, Socolive, และ MiTom ซึ่งจากการตรวจสอบโดยทีมวิจัยพบว่าทางกลุ่มแฮกเกอร์ดังกล่าวได้มีการทุ่มเงินทุนมากถึง 7 ล้านดอลลาร์สหรัฐ (230,356,000 บาท) ในการซื้อโดเมนหมดอายุต่าง ๆ ซึ่งเป็นจำนวนเงินที่มากที่สุดเป็นประวัติการจากการลงทุนโดยแฮกเกอร์กลุ่มเดียว แต่สิ่งที่น่าเป็นห่วงไปกว่านั้นคือ โดเมนสตรีมมิงเหล่านั้นได้ถูกนำเอามาใช้เป็นเซิร์ฟเวอร์ควบคุมมัลแวร์ (C2 หรือ Command and Control) ในขณะที่เว็บไซต์ที่อยู่ภายใต้โดเมนเหล่านั้นก็ได้ทำการสตรีมมิงฟุตบอลเถื่อนให้กับผู้เข้าชมตามปกติไปในเวลาเดียวกัน
ซึ่งเมื่อตรวจสอบตัวอย่างมัลแวร์กว่า 31,000 ตัวอย่าง ที่ครอบคลุมมัลแวร์หลากชนิด เข่น Quasar RAT, AsyncRAT, DCRat, NanoCore, Remcos, และ njRAT กับมัลแวร์สำหรับการเรียนค่าไถ่ (Ransomware) ชื่อ HiddenTear ต่างสามารถสืบย้อนกลับไปได้ถึงโครงสร้างพื้นฐานของแฮกเกอร์กลุ่มดังกล่าว ทั้งนี้เนื่องจากความประมาทของทางแฮกเกอร์กลุ่มดังกล่าวที่ได้มีการระบุชื่อเว็บไซต์ภายใต้การควบคุมของกลุ่ม อย่าง socolive, xoilac, และ 8xbet ไว้ภายในข้อมูล Metadata ของไฟล์สำหรับการรันบนระบบ Windows (Windows Executable) ของมัลแวร์กลุ่มดังกล่าว โดยจำนวนโดเมนทั้งหมดนั้น ทางทีมวิจัยสามารถระบุชัดเจนได้แล้วว่ามีประมาณ 405 โดเมนจากโดเมนทั้งหมดใต้การควบคุมของกลุ่มแฮกเกอร์ที่ทำหน้าที่เป็นเซิร์ฟเวอร์ C2 ให้กับมัลแวร์กลุ่มที่กล่าวมาแล้วข้างต้น นอกจากการให้บริการสตรีมมิงเถื่อน และการปล่อยมัลแวร์แล้ว ทางทีมวิจัยยังพบว่าธุรกิจหลัก (Core Business) ของแฮกเกอร์กลุ่มนี้แท้จริงแล้วคือ เว็บพนัน อีกด้วย
แน่นอนว่า ด้วยการกระทำที่อุกอาจเช่นนี้ หน่วยงานบังคับใช้กฎหมายก็ไม่อาจอยู่เฉยได้โดยทางการเวียดนามได้ทำการบุกจับตัวผู้ต้องสงสัยที่เกี่ยวข้องกับกลุ่มดังกล่าวประมาณ 30 ราย พร้อมทั้งได้ทำการปิดเว็บไซต์ที่เกี่ยวข้องและได้ทำการยึดทรัพย์เป็นมูลค่ามากถึง 12 ล้านดอลลาร์สหรัฐ (394,752,000 บาท) ในช่วงเดือนกุมภาพันธ์ที่ผ่านมา แต่ถึงจะมีการปราบปรามอย่างหนักก็ไม่อาจหยุดกลุ่มแฮกเกอร์ Sable Squirrel ได้ โดยในช่วงของการแข่งขันฟุตบอลโลกนั้น ทางแฮกเกอร์กลุ่มนี้ได้ทำการกว้านซื้อโดเมนที่มีชื่อเกี่ยวข้องกับการแข่งขันฟุตบอลโลกจำนวนมากในช่วงเดือนมิถุนายนที่ผ่านมาเพื่อนำเอามาใช้ในกิจกรรมของกลุ่มตน (ซึ่งคาดว่าเป็นการสตรีมมิงฟุตบอลเถื่อน และในด้านการพนันฟุตบอล)